UK
 Ігор Ніколенко
Користуватись Google Calendar, Drive чи YouTube для себе і підключити їх до автоматизації: це дві різні задачі. У першому випадку ви просто входите в акаунт. У другому сторонній застосунок (ваш n8n) має отримати від Google дозвіл діяти від вашого імені: створювати події, читати файли, публікувати відео, тягнути метрики з рекламного кабінету. І Google, маючи десятки різних сервісів, робить це по-своєму: через окрему Google Cloud Console зі своїми проєктами, API, екранами згоди й ключами.
Саме на цьому кроці більшість людей і зупиняється. Складного тут мало. Просто інтерфейс Google не пояснює, навіщо кожен крок, а помилки на кшталт «redirect_uri_mismatch» або «Google hasn't verified this app» виглядають як вирок. Хоча за кожною з них стоїть одна конкретна причина, і її можна виправити за хвилину, якщо знати, куди дивитись.
Цей посібник проведе вас від порожнього акаунта до робочих підключень у n8n: проєкт у Google Cloud, увімкнення потрібних API, екран згоди, збір адрес перенаправлення з n8n, створення Client ID і Client Secret, підключення Calendar, Drive, YouTube, Ads, Tasks, Sheets і Docs. Усе одним набором ключів. Плюс типові помилки і один нюанс із тестовим режимом, через який підключення «раптом» відвалюються за тиждень.
Що таке OAuth2 і чому Google робить це по-своєму
За протоколом OAuth2 ви даєте застосунку доступ до своїх даних у сервісі, не передаючи йому пароль. Ви входите в Google самі, підтверджуєте перелік дозволів, а застосунок отримує токен. Це ключ, який можна відкликати будь-коли, не змінюючи пароль. Для автоматизацій це єдиний правильний спосіб: n8n працює від вашого імені, але пароля не знає.
Усе це налаштовується в Google Cloud Console. Якщо вам зрозуміліша аналогія з рекламою, це щось на кшталт бізнес-менеджера в Meta, тільки для API та технічних налаштувань. Тут створюють проєкти, у проєктах вмикають API, видають ключі й описують, як ваш застосунок представлятиметься користувачам на екрані згоди.
Один набір Client ID і Client Secret можна використовувати для кількох сервісів Google одночасно, якщо правильно додати всі адреси перенаправлення. Не треба створювати окремий проєкт під кожну інтеграцію.
Що знадобиться
- Обліковий запис Google для доступу до Google Cloud Console. Підійде і звичайний Gmail, і акаунт Google Workspace.
- Доступ до n8n: хмарна або власна інсталяція. Інструкція писалась для версії 1.88 і новіших; інтерфейс у наступних версіях може відрізнятись у дрібницях, але логіка та сама.
- Для власної інсталяції потрібен робочий https. Google приймає адреси перенаправлення лише по захищеному протоколу.
- Базове розуміння, що таке API і мінімальне знайомство з інтерфейсом n8n.
- Текстовий файл, куди ви записуватимете адреси перенаправлення і ключі. Не в чат і не в скріншот, а у файл, який лежить у безпечному місці.
Які API вмикати під які сервіси
| Сервіс у n8n | API у Google Cloud | Навіщо |
|---|---|---|
| Google Calendar | Google Calendar API | Події, а також посилання на Google Meet |
| Google Meet | Google Calendar API (для розширених функцій ще Google Meet API) | Створення зустрічей іде через Calendar |
| Google Drive | Google Drive API | Файли й папки |
| Google Sheets | Google Sheets API | Читання й запис у таблиці |
| Google Docs | Google Docs API | Документи |
| Google Tasks | Google Tasks API | Створення завдань |
| YouTube | YouTube Data API v3 | Канали, плейлисти, відео |
| Google Ads | Google Ads API | Кампанії й метрики |
Вмикайте лише те, що плануєте використовувати: кожен увімкнений API додає дозволи, які потім з'являться на екрані згоди. Додати ще один API можна будь-коли.
Крок за кроком
Крок 1. Проєкт у Google Cloud Console
- Відкрийте Google Cloud Console і пройдіть просту реєстрацію, якщо ви тут уперше.
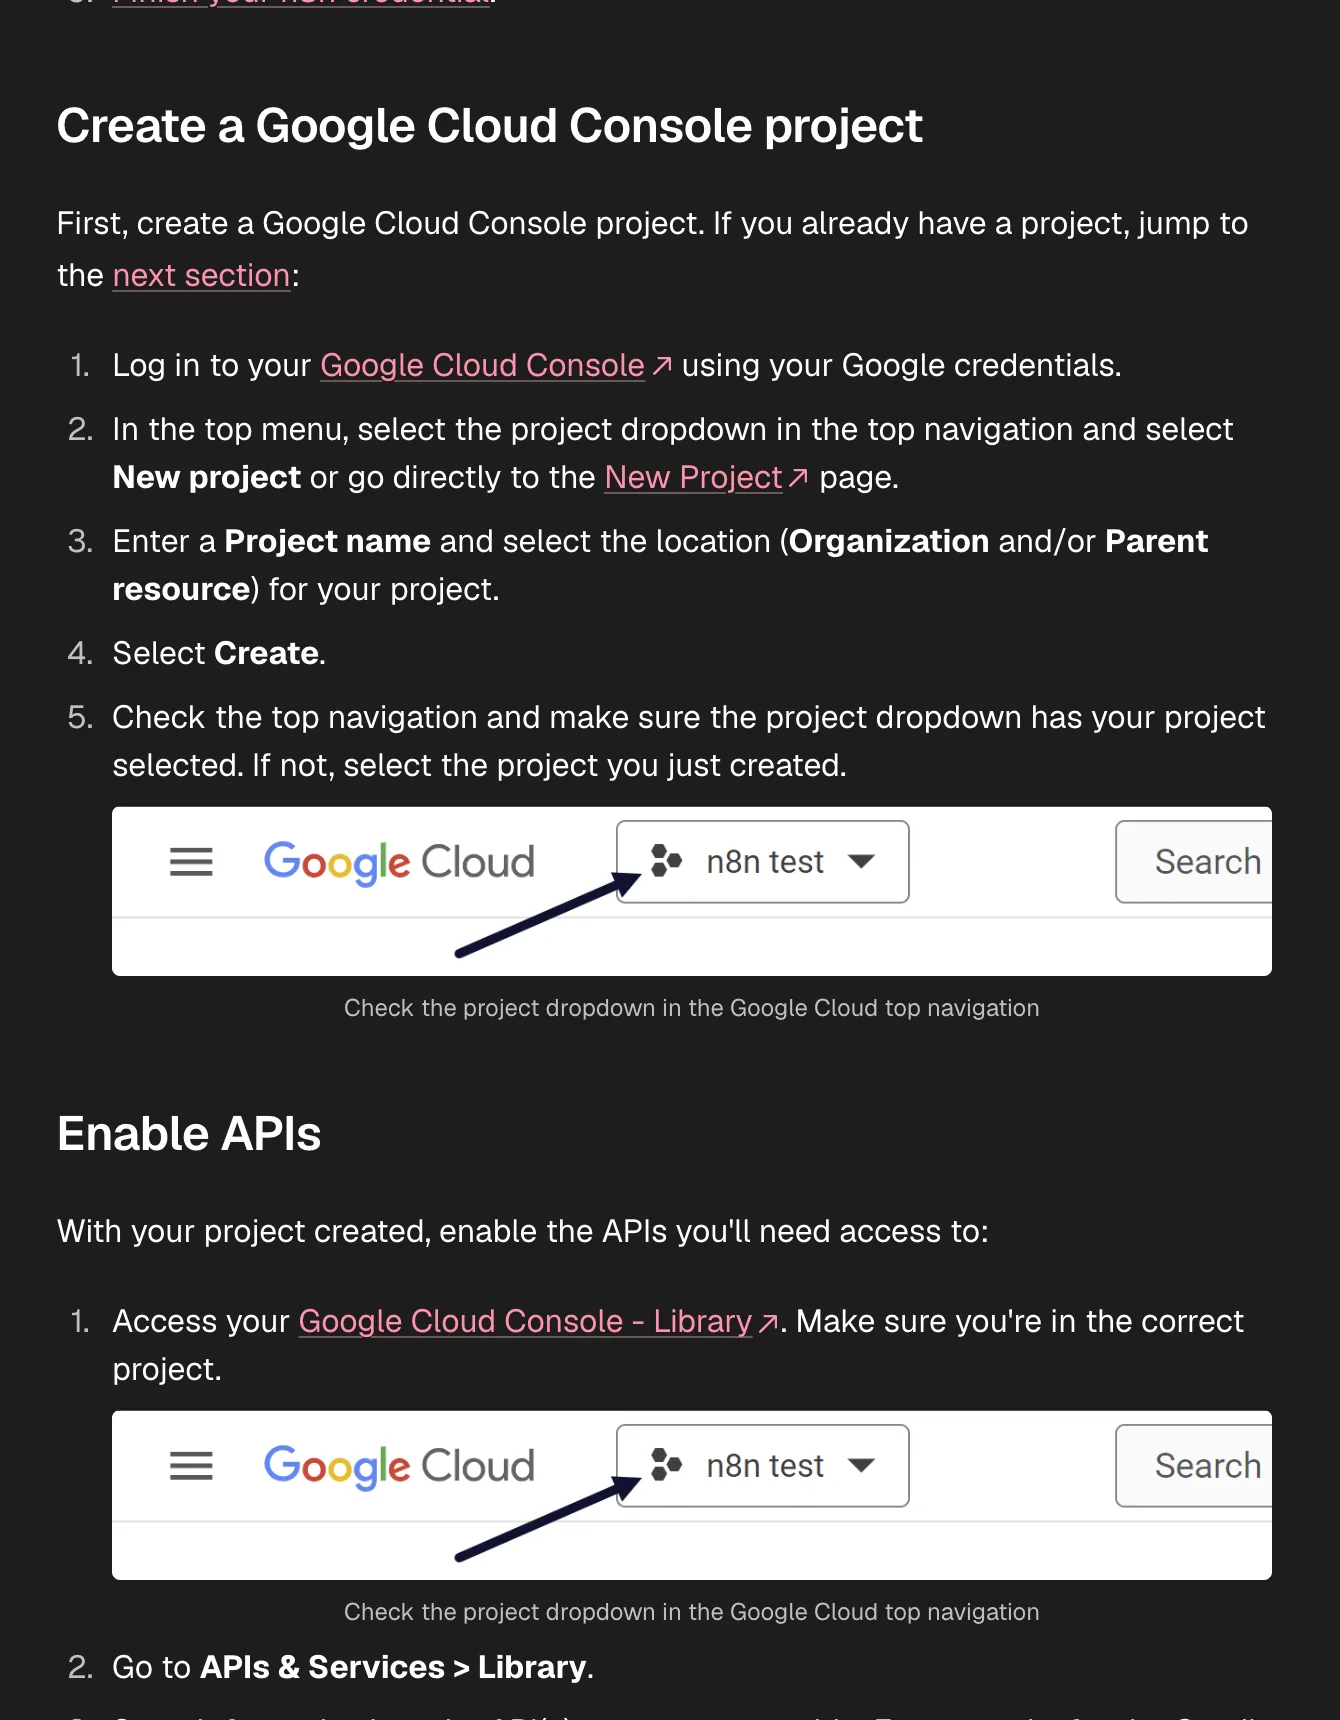
- Угорі натисніть на випадаюче меню проєктів і оберіть New Project.
- Введіть назву. Раджу назвати за доменом сайту або проєктом, для якого будуєте автоматизацію: через пів року у вас буде кілька проєктів, і «Project 1» нічого не скаже.
- Натисніть Create і переконайтесь, що новий проєкт обрано у тому самому меню вгорі. Це найчастіша дрібна помилка: усі наступні кроки робляться в іншому проєкті.
Крок 2. Увімкнення API
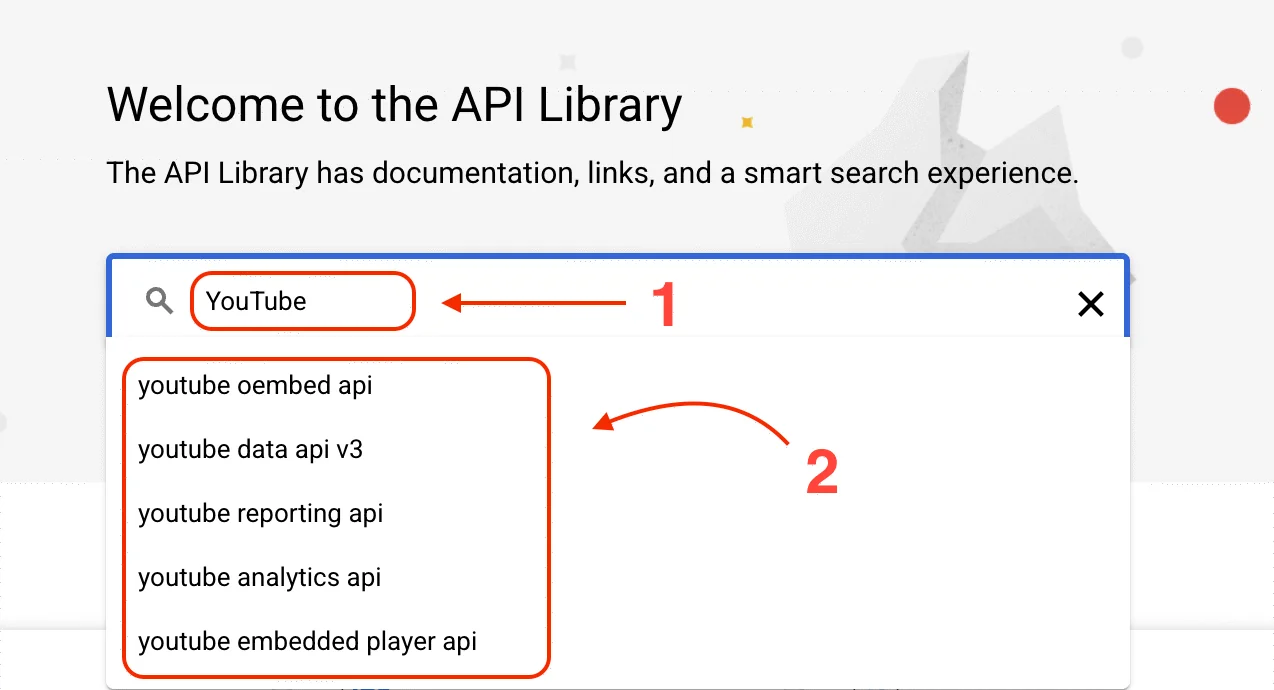
- У лівому меню перейдіть до APIs & Services → Library.
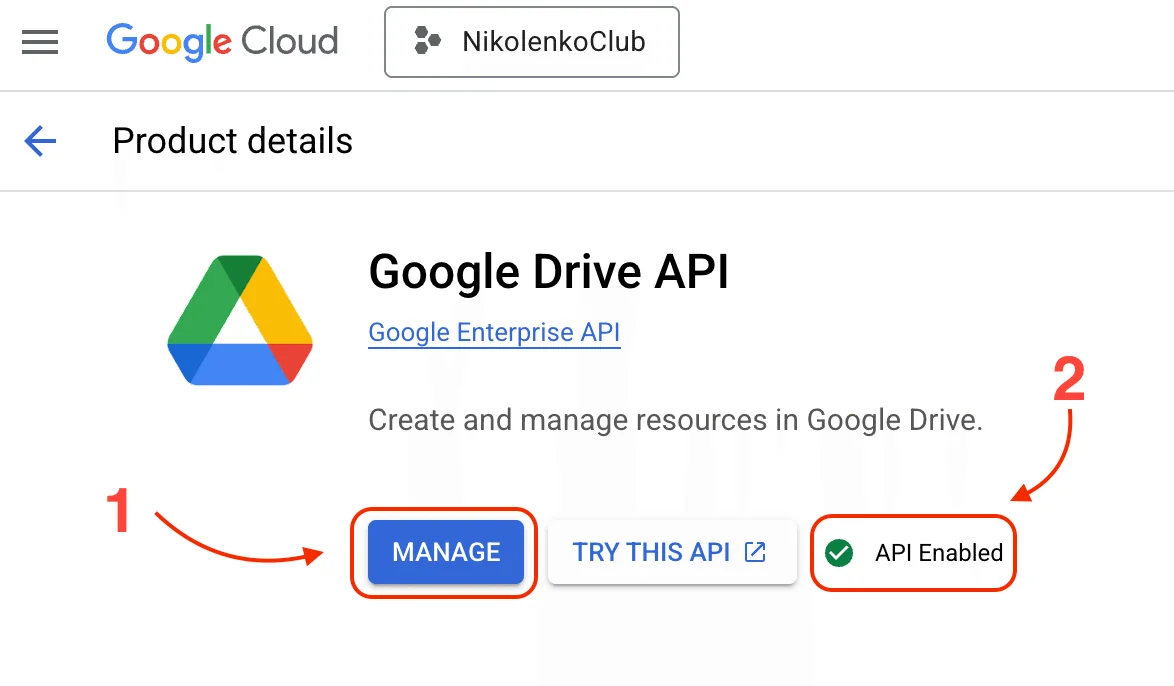
- Через пошук знайдіть кожен API з таблиці вище, відкрийте його і натисніть Enable.
- Якщо акаунт зовсім новий, консоль може спершу попросити активувати роботу з API однією кнопкою. Натисніть її і повторіть увімкнення.
- Після кожного увімкнення зʼявляється сповіщення про успіх. Перевірте в розділі увімкнених API, що всі потрібні є у списку.
Крок 3. Екран згоди OAuth
Це сторінка, яку бачить користувач, коли застосунок просить доступ. Без неї Google не видасть ключі, тому цей крок обовʼязковий, навіть якщо користувач тут лише ви.
- У APIs & Services відкрийте OAuth consent screen. У новіших версіях консолі цей розділ може називатись інакше або лежати в окремому меню налаштувань автентифікації. Шукайте за словами «consent» або «OAuth».
- Оберіть тип користувачів. Internal, якщо у вас Google Workspace і доступ потрібен лише людям вашої організації: без верифікації і без обмежень тестового режиму. External для звичайного Gmail-акаунта або якщо підключатимуться люди ззовні.
- Натисніть Create і заповніть обовʼязкові поля: App name (наприклад, «n8n Integration»), User support email і Developer contact email. В обох полях вкажіть свою адресу.
- У Authorized domains додайте домен: n8n.cloud для хмарної версії або ваш власний домен, якщо n8n на своєму сервері.
- Натисніть Save and Continue. Сторінку Scopes можна пропустити: n8n сам запитає потрібні обсяги доступу під час авторизації.
- Ще раз Save and Continue до сторінки Summary, перегляньте і натисніть Back to Dashboard.
Якщо ви обрали External, застосунок стартує у статусі тестування. Для тестового режиму додайте себе (і всіх, хто підключатиме свої акаунти) до списку тестових користувачів, інакше Google не пустить на екран входу. Про наслідки тестового режиму розповідаю окремо в розділі про помилки.
Крок 4. Адреси перенаправлення з n8n
Google має знати, куди повертати користувача після входу. Ці адреси генерує n8n, і для кожного типу облікових даних вони свої.
- У n8n відкрийте Credentials і натисніть Create New.
- Оберіть тип для потрібного сервісу: Google Calendar OAuth2, Google Drive OAuth2, YouTube OAuth2, Google Ads OAuth2 тощо.
- У формі знайдіть поле OAuth Redirect URL і скопіюйте його значення у свій текстовий файл. Повторіть для кожного сервісу, бо адреси можуть відрізнятись.
- Форми поки не зберігайте, ключів ще немає. Повернемось до них на кроці 6.
Для Google Meet окремих облікових даних не потрібно: посилання на зустрічі створюються через Google Calendar OAuth2, бо Meet інтегрується через календар.
Крок 5. Створення OAuth Client ID
Тепер створимо ключі, за якими n8n представлятиметься Google як довірений застосунок.
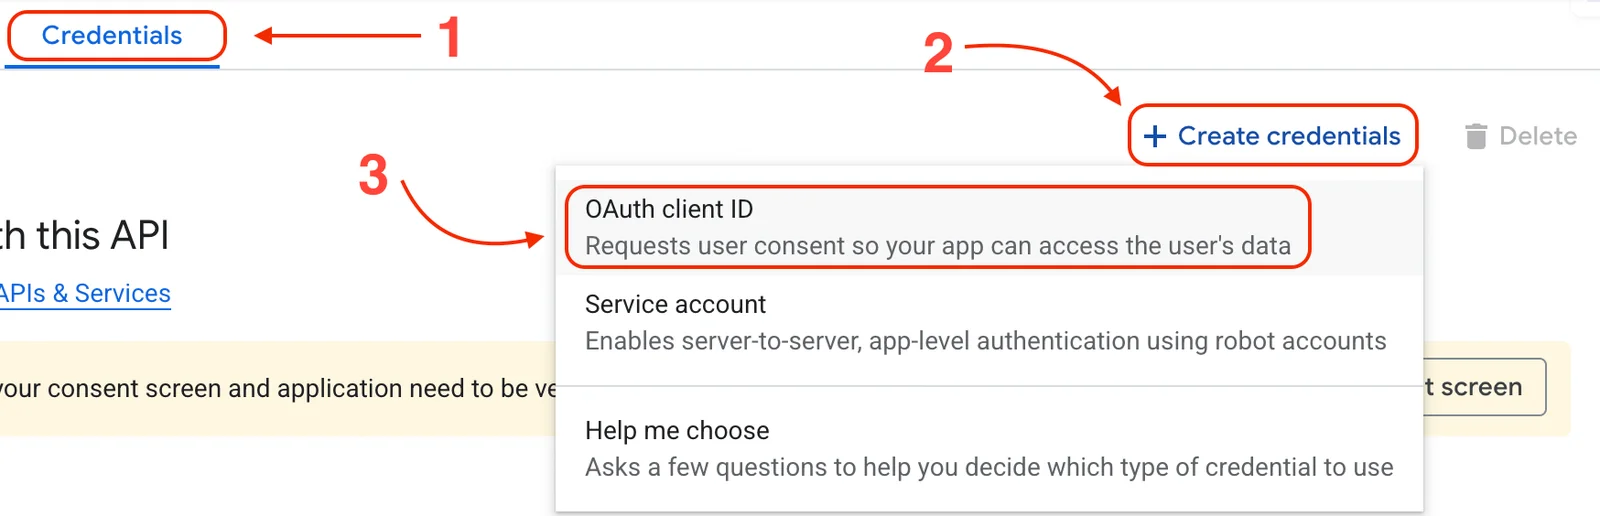
- У Google Cloud Console перейдіть до APIs & Services → Credentials.
- Натисніть + CREATE CREDENTIALS → OAuth client ID.
- Тип застосунку: Web application.
- Введіть назву, наприклад «n8n Integration Client».
- У Authorized redirect URIs додайте усі адреси з кроку 4, кожну окремим рядком, без зайвих слешів і пробілів.
- Натисніть Create. Google покаже Client ID і Client Secret, скопіюйте обидва у свій файл. Секрет потім можна подивитись знову, але краще зберегти одразу.
Крок 6. Підключення у n8n
Для кожного сервісу:
- Поверніться в n8n до форми облікових даних відповідного типу.
- Вставте Client ID і Client Secret із кроку 5. Вони однакові для всіх сервісів.
- Натисніть Sign in with Google, оберіть акаунт, підтвердьте дозволи.
- Збережіть облікові дані. Назвіть їх зрозуміло, наприклад «Google Calendar, робочий акаунт», щоб через місяць не вгадувати.
Крок 7. Використання у воркфлоу
- Створіть новий воркфлоу і додайте вузол потрібного сервісу: Google Calendar, Google Drive, Google Ads, YouTube тощо.
- У налаштуваннях вузла оберіть облікові дані, створені на кроці 6.
- Налаштуйте дію. Наприклад, для Google Calendar це створення події з посиланням на Meet; для Drive завантаження файлу в певну папку; для YouTube додавання відео до плейлиста; для Ads отримання метрик кампанії.
- Запустіть тестове виконання і подивіться на результат у вузлі. Якщо дані прийшли, підключення працює.
Типові помилки і як їх лікувати
- «Google hasn't verified this app». Застосунок у тестовому режимі або не пройшов верифікацію. Для власного використання це нормально: натисніть Advanced → Go to [назва застосунку] (unsafe) і продовжуйте. Слово «unsafe» тут означає лише те, що Google не перевіряв ваш застосунок. Небезпеки воно не означає.
- Невідповідність адреси перенаправлення (redirect_uri_mismatch). Адреса з n8n не додана до Client ID або додана з помилкою: зайвий слеш, http замість https, інший домен. Скопіюйте адресу з поля в n8n ще раз і звірте посимвольно.
- API не увімкнено. Вузол повертає помилку доступу, хоча авторизація пройшла. Перевірте в консолі, що потрібний API увімкнений саме в тому проєкті, де створено Client ID.
- Власна інсталяція без https. Google не прийме адресу перенаправлення по http. Підключіть сертифікат або платформу, яка видає https автоматично.
- Не той акаунт. У кроці 6 ви обрали особистий Gmail, а календар лежить у робочому Workspace. Перепідключіть облікові дані потрібним акаунтом.
- Підключення відвалюється через тиждень. Найпідступніша. Для застосунків типу External у статусі тестування Google, за власною документацією, видає токени оновлення з обмеженим строком дії, приблизно на тиждень. Після цього n8n просить увійти знову. Рішення: перевести застосунок у статус продакшену на сторінці екрана згоди (для власного використання це можливо без повної верифікації, хоча попередження «unverified» лишиться) або, якщо у вас Workspace, обрати тип Internal, де цього обмеження немає.
Безпека і що далі
Client ID і Client Secret відкривають доступ до ваших даних. Зберігайте їх лише в n8n і у своєму файлі, не пересилайте в месенджерах і не вставляйте у скріншоти. Якщо секрет витік, у консолі його можна перевипустити, і старий перестане працювати. Періодично переглядайте у налаштуваннях безпеки Google-акаунта список застосунків із доступом і прибирайте ті, якими вже не користуєтесь.
Коли підключення працює, найкорисніші перші сценарії такі. Нова заявка з форми: подія в Calendar із посиланням на Meet і лист клієнту. Новий файл у Drive: повідомлення команді в месенджер. Щоденний звіт із Google Ads іде в Telegram. Нове відео на YouTube автоматично потрапляє в потрібний плейлист, а анонс у канал. Кожен сценарій займає три-чотири вузли, і саме на них ви навчитесь усьому іншому.
Якщо ваш сайт працює на NEO, перший сценарій можна запустити одразу: у платформі 6+ форм і вебхуки, тож заявка з сайту сама приходить у n8n. Далі вузол Calendar створює подію, а Gmail відправляє лист клієнту.
Якщо ж ви хочете зрозуміти, які процеси у вашому бізнесі варто автоматизувати першими і в якій послідовності, приходьте на консультацію на 60 хвилин. Вийдете з планом на 30 днів, де кожна інтеграція має свою причину.
Коротко
- OAuth2 дає n8n доступ до Google-сервісів без вашого пароля; токен можна відкликати будь-коли.
- Один Client ID і Client Secret працюють для всіх сервісів Google. Головне: додати всі адреси перенаправлення з n8n.
- Порядок: проєкт → увімкнути API → екран згоди → зібрати адреси з n8n → створити Client ID → підключити в n8n → перевірити у воркфлоу.
- Google Meet підключається через Google Calendar OAuth2, окремих ключів не потрібно.
- Власна інсталяція n8n має працювати по https, інакше Google не прийме адресу перенаправлення.
- Для External-застосунків у тестовому режимі токени діють обмежений час. Переводьте застосунок у продакшен або обирайте Internal у Workspace.
- Ключі зберігайте лише в n8n і у своєму файлі; при витоку перевипустіть їх у консолі.
Питання, які ставлять найчастіше
Чи треба створювати окремий проєкт у Google Cloud під кожен сервіс?
Ні. Один проєкт, один Client ID і один Client Secret обслуговують Calendar, Drive, Sheets, Docs, Tasks, YouTube і Ads одночасно. Потрібно лише увімкнути відповідні API в цьому проєкті й додати до Client ID адреси перенаправлення для кожного типу облікових даних n8n.
Чому Google пише, що застосунок не перевірений, і чи це небезпечно?
Google показує це попередження для будь-якого застосунку, який не проходив його верифікацію. Для власної автоматизації її проходити не потрібно. Ви самі створили цей застосунок і самі даєте йому доступ до свого акаунта. Натисніть Advanced і продовжуйте; небезпеки в цьому немає.
Чому n8n через тиждень знову просить увійти в Google?
Найімовірніше, застосунок типу External досі у статусі тестування, а в ньому Google видає токени оновлення з обмеженим строком дії. Переведіть застосунок у статус продакшену на сторінці екрана згоди або, якщо у вас Google Workspace, перестворіть екран згоди з типом Internal.
Чи можна використати ті самі ключі в іншій інсталяції n8n?
Так, якщо додати до Client ID адреси перенаправлення з тієї інсталяції: у кожного n8n свій домен, а отже, свої адреси. Самі ж облікові дані доведеться створити в новій інсталяції заново, бо вони шифруються її власним ключем.
Що робити, якщо Client Secret потрапив у чужі руки?
У Google Cloud Console на сторінці Credentials відкрийте свій OAuth client і перевипустіть секрет. Старий одразу перестане працювати. Потім оновіть секрет у всіх облікових даних n8n і перепідключіть їх.